Infogérance cybersécurité : services, garanties et critères de choix
Publié par : Éloïse Carpentier-Maugis — Rédactrice spécialisée en tech
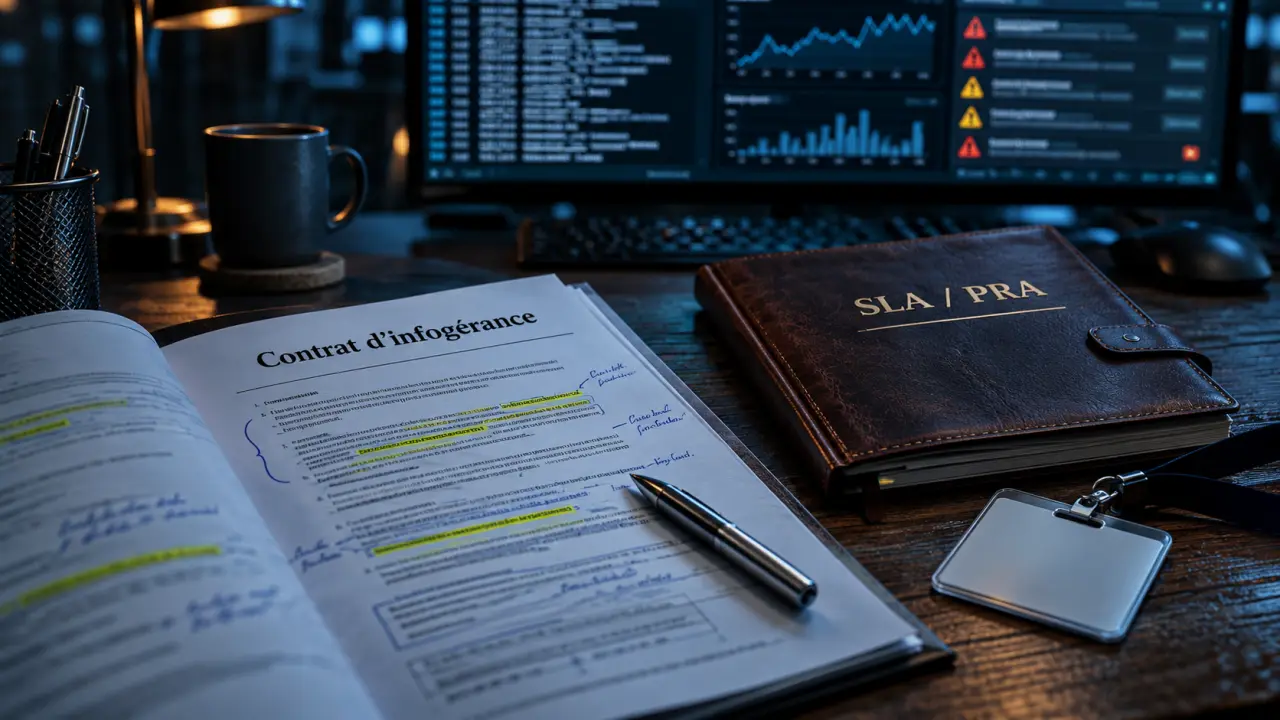
L’infogérance cybersécurité consiste à confier à un prestataire la gestion de tout ou partie de votre informatique en y intégrant des mesures de protection. Selon le contrat, il peut maintenir les postes et les serveurs, sécuriser les accès, surveiller les alertes, gérer les sauvegardes et participer à la reprise après incident.
Ce périmètre n’est pas automatique. Une offre qui assure le dépannage ou surveille les pannes ne comprend pas nécessairement la détection des attaques ni une intervention de nuit. Pour choisir, comparez les services réellement inclus, les délais et les responsabilités de chacun.
Infogérance, maintenance et cybersécurité : quelles différences ?
La maintenance informatique vise à maintenir ou à remettre les équipements en état de fonctionnement : remplacement d’un matériel défectueux, correction d’une panne ou installation de mises à jour.
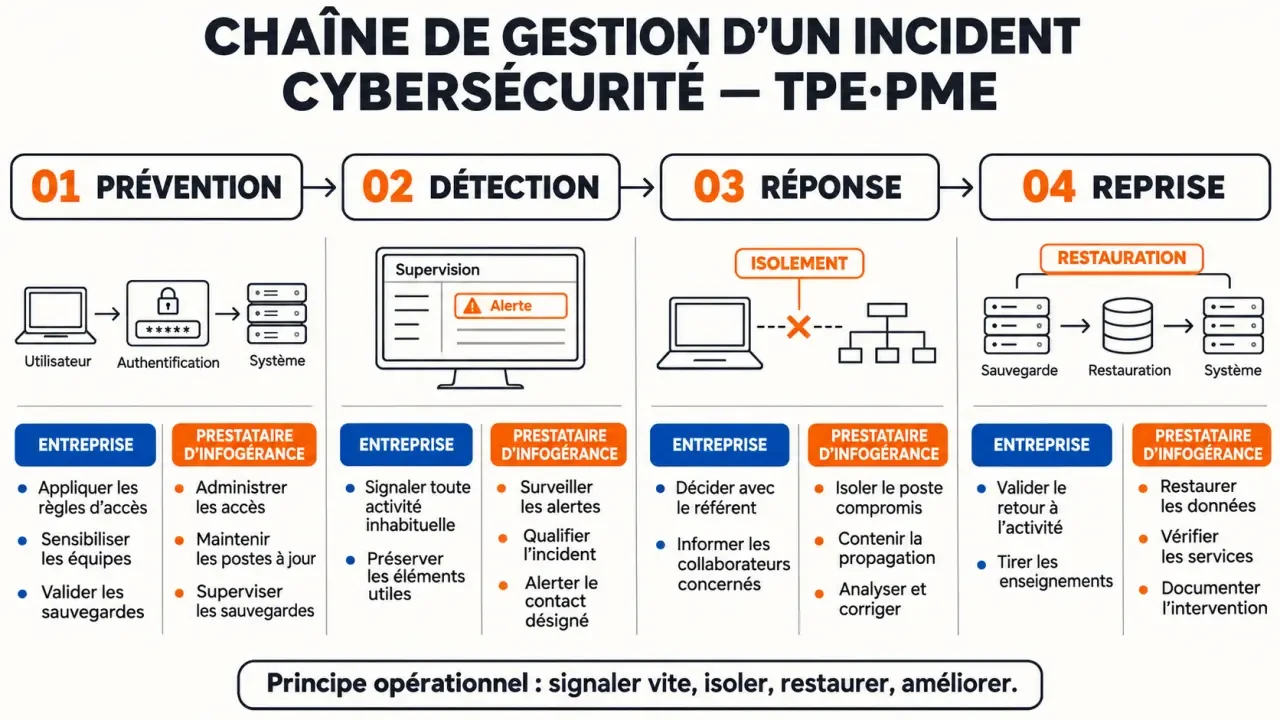
L’infogérance couvre une gestion plus large et organisée dans la durée. Elle peut porter sur les postes, les serveurs, le réseau, la messagerie et l’assistance aux utilisateurs. Elle peut être partielle ou concerner une grande partie du système d’information.
La cybersécurité cherche à réduire les risques d’accès non autorisé, de vol ou de destruction de données et d’interruption malveillante. Elle comprend la prévention, la détection, la réponse et la reprise. Les mises à jour et la gestion des accès relient directement ces trois domaines.
Que peut comprendre une offre d’infogérance sécurisée ?
| Prestation | Actions possibles | Point à préciser |
|---|---|---|
| Maintenance et support | Mises à jour, dépannage, suivi des postes et serveurs | Équipements couverts, horaires et interventions sur site |
| Réseau et accès | Configuration du pare-feu, comptes, droits et authentification multifacteur | Qui valide les droits et supprime les accès lors d’un départ ? |
| Surveillance de sécurité | Collecte d’événements, détection et analyse des alertes | Quels systèmes sont surveillés et à quelles heures ? |
| Sauvegarde et reprise | Copies, contrôle des échecs et restauration | Données couvertes, durée de conservation et tests |
| Accompagnement humain | Assistance et sensibilisation des collaborateurs | Fréquence, public concerné et contenu inclus |
Une offre peut aussi prévoir le chiffrement des données, la segmentation du réseau pour limiter la propagation d’une attaque, ou encore le suivi des vulnérabilités connues. Les correctifs ne suffisent toutefois pas si personne ne contrôle leur installation ou ne traite les équipements impossibles à mettre à jour.
Comment détecter une attaque et qui intervient ?
La supervision informatique signale par exemple un disque plein ou un serveur indisponible. La supervision de sécurité cherche plutôt des signes d’activité suspecte : connexions inhabituelles, changements de droits inattendus ou comportement anormal d’un fichier. Un service peut fonctionner normalement tout en étant compromis.
Plusieurs outils et organisations remplissent des rôles distincts :
- Antivirus : il recherche et bloque des programmes malveillants connus ou des comportements suspects, selon ses capacités.
- EDR : cet outil de détection et de réponse sur les terminaux observe l’activité des postes et serveurs. Il peut aider à isoler un appareil compromis.
- SIEM : cette plateforme centralise les journaux de plusieurs systèmes et rapproche leurs événements pour faire ressortir des alertes.
- SOC : ce centre opérationnel de sécurité mobilise des personnes et des outils pour analyser les alertes. Son rôle dans l’intervention dépend du mandat prévu.
Une alerte n’est pas une intervention. Le contrat doit indiquer qui analyse le signal, qui peut isoler un poste, qui prévient votre entreprise et qui décide des mesures susceptibles d’interrompre un service. Une collecte permanente des journaux ne signifie pas non plus qu’une équipe humaine intervient à toute heure.
Sauvegardes, PCA et PRA : préparer la continuité
Une sauvegarde utile doit couvrir les données nécessaires à l’activité, mais aussi pouvoir être restaurée. La règle 3-2-1 donne un point de départ : trois copies des données, sur deux types de supports, dont une copie hors site. Ajoutez une copie isolée des accès habituels pour limiter le risque qu’une attaque chiffre aussi les sauvegardes.
Le prestataire doit surveiller les échecs de sauvegarde, définir la conservation des copies et réaliser des tests de restauration. Un test comprend la récupération de fichiers ou d’un service, puis le contrôle de leur utilisation. Sa fréquence doit être prévue au contrat ; un exercice au moins annuel constitue un repère de départ, à renforcer pour les applications critiques.
Deux plans, deux objectifs
Le plan de continuité d’activité, ou PCA, organise la poursuite des fonctions essentielles pendant une crise : procédures manuelles, moyens de communication et personnes à mobiliser. Le plan de reprise d’activité, ou PRA, décrit le retour des systèmes après l’incident : ordre de restauration, ressources nécessaires et responsables.
- Le RTO est la durée maximale d’interruption visée pour un service.
- Le RPO est la perte de données maximale visée, exprimée en durée entre la dernière copie exploitable et l’incident.
Par exemple, une entreprise fixe un RTO de quatre heures pour son outil de commandes et un RPO d’une heure. Elle doit disposer d’une procédure capable de remettre cet outil en service dans le délai visé et de copies suffisamment fréquentes pour limiter la perte de commandes. Ces objectifs restent des cibles tant qu’un test ne démontre pas leur faisabilité.
Quelles garanties inscrire dans le contrat ?
Le niveau de service, ou SLA, traduit les promesses commerciales en engagements mesurables. Il doit distinguer plusieurs délais : prise en charge d’une demande, début d’intervention, escalade vers un spécialiste et, lorsque c’est possible, rétablissement du service.
Une prise en charge rapide signifie qu’une demande est reçue et traitée ; elle ne garantit pas une résolution aussi rapide.
Pour comparer les offres, examinez ces points :
- Le périmètre : liste des sites, postes, serveurs, applications cloud et données couverts, avec leurs exclusions.
- Les horaires : disponibilité du support, surveillance technique et présence effective des personnes chargées des alertes.
- La réponse aux incidents : responsables, moyens de contact, autorisation d’isoler un équipement et gestion de crise.
- Les preuves : rapports de mises à jour, alertes traitées, résultats de sauvegarde et comptes rendus de restauration.
- Les accès du prestataire : comptes nominatifs, authentification multifacteur, droits limités, traçabilité et retrait des accès en fin de mission.
- La sortie du contrat : restitution des données, configurations, journaux et accès, ainsi que les conditions et coûts de transfert.
Précisez aussi les sous-traitants mobilisés, leur rôle et les lieux d’hébergement des données. La localisation des copies ne dit pas à elle seule d’où les équipes peuvent administrer les systèmes ou accéder aux informations.
RGPD et ISO 27001 : quel rôle dans le choix ?
Le RGPD concerne le traitement des données personnelles. Lorsqu’un prestataire les traite pour votre compte, le contrat doit notamment encadrer ses instructions, les mesures de sécurité et le recours éventuel à d’autres sous-traitants. Externaliser une prestation ne supprime pas les responsabilités de votre entreprise sur ses traitements.
La certification ISO 27001 atteste qu’un organisme dispose d’un système de management de la sécurité de l’information évalué selon cette norme. Son intérêt dépend du périmètre certifié : une certification ne prouve pas que tous les services ou tous les sites du prestataire sont couverts. Elle ne garantit pas non plus l’absence d’incident.
Quels bénéfices et limites pour une TPE ou une PME ?
Le premier bénéfice est l’accès à des compétences difficiles à réunir en interne : administration des systèmes, sécurité, sauvegarde et support demandent des profils différents. Le prestataire mutualise aussi des outils et une équipe, ce qui limite la dépendance à une seule personne lorsqu’un salarié est absent ou quitte l’entreprise.
Les limites sont tout aussi concrètes. L’entreprise dépend d’un tiers pour des fonctions critiques, et les accès privilégiés du prestataire constituent eux-mêmes une cible à protéger. L’externalisation ne transfère pas la responsabilité de l’entreprise : les décisions sur les droits d’accès, les priorités et l’acceptation des risques restent de son côté. Enfin, aucun contrat ne remplace la vigilance des utilisateurs face à l’hameçonnage, ni ne couvre ce qui est hors périmètre.
Comment choisir et comparer une offre : formule et budget
Une TPE sans équipe informatique peut rechercher un interlocuteur unique pour les postes, la messagerie, les sauvegardes et le support. Une PME disposant d’un responsable IT peut conserver la gestion des projets et déléguer la surveillance ou l’intervention. Une ETI multisite peut répartir les tâches entre équipe interne et spécialistes externes. Dans chaque formule, un responsable côté client reste nécessaire pour arbitrer les accès, les priorités et les dépenses.
Le prix dépend notamment du nombre de postes et de sites, des applications couvertes, des horaires, du volume de données et des objectifs de reprise. Un forfait mensuel rend une partie des dépenses prévisible, mais ne couvre pas forcément les licences, le matériel, les déplacements, les exercices de crise ou les interventions exceptionnelles.
Pour comparer deux devis, utilisez le même inventaire et demandez une ventilation entre forfait, options et prestations hors contrat. Une offre moins chère peut convenir si elle couvre vos priorités ; elle devient moins intéressante si la restauration, l’analyse des alertes ou l’assistance en cas d’attaque sont facturées séparément sans que vous l’ayez anticipé.
- Infogérance cybersécurité : services, garanties et critères de choix - 10 novembre 2026
- Réseaux sociaux : construire une stratégie de lancement efficace - 9 novembre 2026
- Cnam cybersécurité : formations, niveaux et choix du parcours - 8 novembre 2026
Articles qui pourraient vous intéresser :
 Cette personne n’est pas disponible sur messenger : que faire et pourquoi
 Chimera : Logiciel de réparation, lunettes haute technologie ou album culte ?
 Développement API : 6 étapes clés et choix technologiques pour une architecture évolutive
 Gratuit, open source ou cloud : quelle alternative à Excel selon vos fichiers ?