CRM pour entreprises de cybersécurité : comparatif et critères de choix
Publié par : Éloïse Carpentier-Maugis — Rédactrice spécialisée en tech
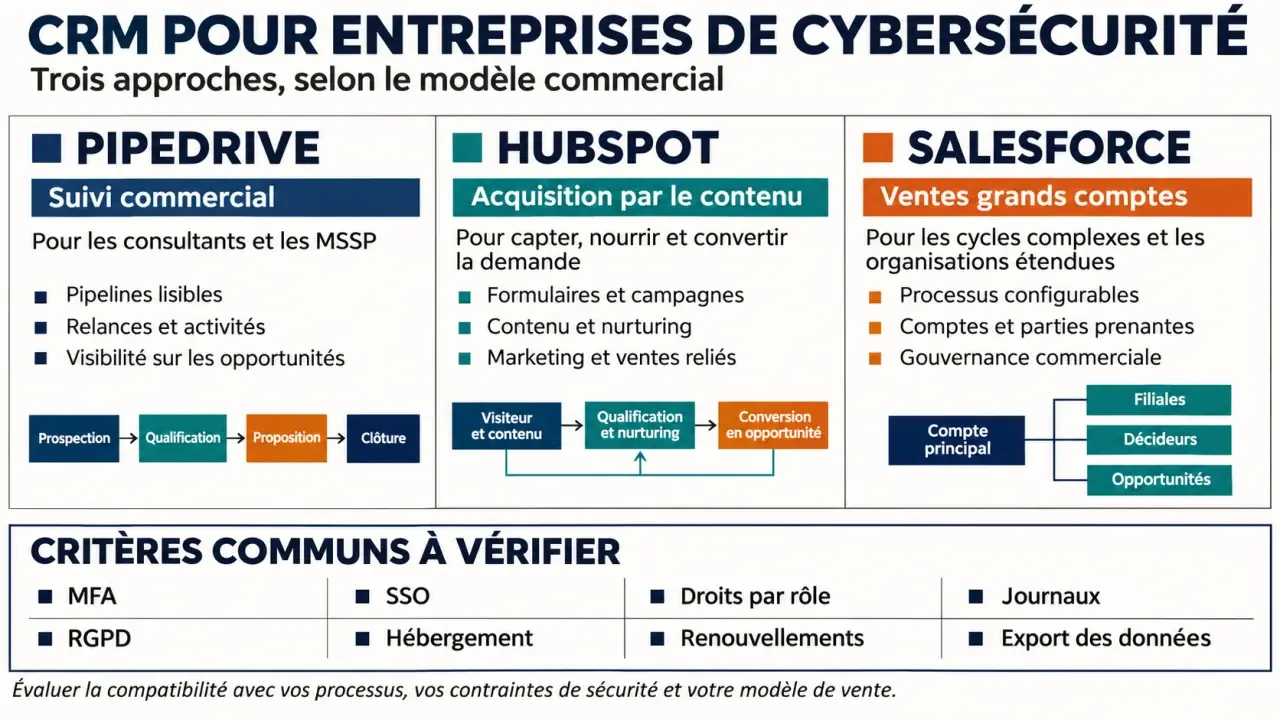
Pour une entreprise de cybersécurité, Pipedrive convient aux équipes qui privilégient le suivi commercial, HubSpot à celles qui développent leurs prospects par le contenu, et Salesforce aux organisations qui gèrent des ventes grands comptes complexes. Le meilleur choix dépend toutefois autant des garanties de sécurité et du contrat que des fonctions commerciales.
Un CRM adapté doit suivre plusieurs décideurs, les essais techniques et les renouvellements, sans exposer inutilement les données clients.
Comparatif des plateformes CRM pour entreprises de cybersécurité
Les trois plateformes ci-dessous sont généralistes : aucune ne dispense d’une configuration métier ni d’une analyse de sécurité.
| Plateforme | Profil pertinent | Atout pour le cycle commercial | Point d’attention |
|---|---|---|---|
| Pipedrive | Consultant, MSSP ou éditeur avec une équipe commerciale | Suivi des opportunités par étapes et personnalisation des informations métier | Évaluer les droits, les journaux et les intégrations nécessaires à votre organisation |
| HubSpot | Éditeur qui attire des prospects par le contenu | Rapprochement du suivi commercial et des actions marketing | Définir les données marketing réellement utiles et limiter leur circulation |
| Salesforce | Grand éditeur ou équipe de vente grands comptes | Adaptation aux processus commerciaux complexes et aux comptes à plusieurs interlocuteurs | Prévoir les ressources nécessaires à la conception et à l’administration du CRM |
Pour un consultant indépendant, la simplicité de saisie et le suivi des propositions priment souvent. Un MSSP, prestataire de services de sécurité managés, doit aussi suivre les contrats récurrents et les passages de relais vers les équipes de service. Un éditeur vendant à de grands comptes aura davantage besoin de cartographier les décideurs et les validations internes du client.
Les fonctions de sécurité (MFA, droits par rôle, journaux) et les conditions d’hébergement varient selon l’offre souscrite, pas seulement selon la marque.
Pourquoi un CRM généraliste demande une configuration spécifique
Un CRM peut centraliser les contacts, contrats, échanges et historiques d’intervention. Cette vue commune réduit la dispersion des informations, mais elle concentre aussi les risques : un compte compromis ou des droits trop larges peuvent exposer plusieurs clients à la fois.
La difficulté commerciale est tout aussi particulière. Une opportunité peut passer d’un diagnostic à un POC, c’est-à-dire un essai destiné à démontrer la faisabilité d’une solution, puis à une revue par les achats et le juridique. Si le CRM ne suit que le montant et la date de signature, il masque les blocages techniques et les échéances de renouvellement.
La bonne approche consiste donc à traiter le CRM comme une brique du système d’information : il doit respecter les règles d’accès, de conservation et de contrôle appliquées aux autres outils sensibles.
Les critères de sécurité et de conformité à examiner
Accès, authentification et traçabilité
Privilégiez une authentification multifacteur, ou MFA, et des droits attribués par rôle. Un commercial peut avoir besoin de consulter ses opportunités sans accéder à tous les contrats ni exporter l’ensemble de la base. L’authentification unique, ou SSO, facilite quant à elle la gestion centralisée des comptes lorsqu’elle s’intègre à votre dispositif existant.
Les journaux doivent permettre de retracer les connexions et les actions pertinentes, comme les exports ou les modifications sensibles. Prévoyez aussi la révocation rapide des accès lors d’un départ, ainsi qu’une revue régulière des comptes, des rôles et des connexions entre applications.
RGPD, hébergement et souveraineté
Le CRM contient des données personnelles : noms, coordonnées, échanges ou fonctions des interlocuteurs. Définissez pourquoi vous les collectez, qui peut les consulter, combien de temps vous les conservez et comment vous les supprimez. Le contrat doit préciser les rôles et les engagements applicables au traitement des données.
Un hébergement dans l’Union européenne ne suffit pas, à lui seul, à établir la souveraineté. Examinez aussi les lieux de sauvegarde, les sous-traitants, les accès de support à distance, les transferts éventuels et les juridictions susceptibles de s’appliquer au fournisseur. Demandez des preuves adaptées à vos exigences : documentation contractuelle, rapports d’audit disponibles et certifications pertinentes.
Continuité et sortie du fournisseur
Les sauvegardes et le plan de reprise d’activité doivent couvrir vos besoins de restauration après incident. Définissez la perte de données et la durée d’interruption acceptables, puis confrontez-les aux engagements proposés.
Anticipez également la sortie : export des contacts, contrats, historiques et pièces jointes, format de restitution et suppression des copies. Une base récupérable mais privée de ses relations entre comptes, contacts et opportunités peut être difficile à exploiter.
Construire un pipeline qui suit une vente cyber réelle
Le pipeline représente les étapes qu’une opportunité traverse jusqu’à la décision. Pour éviter qu’il devienne une simple liste de statuts, associez à chaque étape une condition de passage et un responsable.
- Qualification : besoin identifié, organisation cliente et premier interlocuteur renseignés.
- Découverte : périmètre clarifié, décideurs et contraintes principales recensés.
- Audit ou POC : objectif, responsable technique, dates et critères de succès documentés.
- Proposition : offre préparée à partir des résultats et des besoins confirmés.
- Validation : points ouverts côté sécurité, achats et juridique attribués à un responsable.
- Signature et relais : contrat enregistré et informations utiles transmises à l’équipe chargée de la prestation.
Par exemple, après un audit, une opportunité ne devrait pas passer directement en proposition parce que le rapport est terminé. Le commercial doit savoir si le client reconnaît le besoin, qui décidera et quelle prestation répond aux constats. Un audit sans suite reste visible comme occasion à relancer ou à clôturer avec un motif.
Les champs à prévoir dès le départ
- Type de prestation ou de solution : audit, service managé ou logiciel, par exemple.
- Contacts et rôles : référent technique, décideur budgétaire, achats et juridique.
- État du POC, date de fin et critères de réussite.
- Prochaine action, responsable et date prévue.
- Date de fin de contrat et valeur récurrente mensuelle lorsque le contrat s’y prête.
- Motif de perte ou de non-renouvellement, pour analyser les décisions.
Ne stockez pas de secrets, d’identifiants techniques ou de rapports détaillant des vulnérabilités dans des notes commerciales ouvertes à toute l’équipe. Conservez ces éléments dans un espace adapté et placez dans le CRM une référence vers le dossier autorisé.
Suivre les renouvellements et automatiser sans perdre le contrôle
Créez un processus distinct pour les contrats récurrents : date d’échéance, responsable du compte, valeur du contrat, préavis et état de la discussion. Une vue des contrats à venir aide à repérer ceux pour lesquels aucune action n’est engagée.
Un calendrier simple consiste à créer des alertes à 90, 60 et 30 jours avant l’échéance. La première lance la revue du contrat, la deuxième signale l’absence de proposition et la troisième attire l’attention sur les dossiers encore ouverts. Adaptez ce calendrier aux préavis et au temps nécessaire à la négociation.
D’autres automatisations peuvent créer une tâche après un POC, notifier un responsable lorsqu’une opportunité reste sans prochaine action ou transmettre les données nécessaires à l’équipe de service après signature. Un outil tel que Make.com peut relier des applications ; chaque connexion ajoute toutefois un accès et une circulation de données à gouverner.
Commencez par une tâche ou une notification interne : une relance envoyée automatiquement au client sans contexte peut nuire à la relation.
Quels outils connecter au CRM ?
La messagerie et l’agenda facilitent le suivi des échanges et des rendez-vous. Un outil de devis ou de facturation peut transmettre les informations contractuelles utiles. Une plateforme de support ou de gestion de projet peut recevoir les éléments nécessaires au démarrage de la prestation.
Pour les outils de sécurité, privilégiez un échange limité : statut d’un service ou référence d’un dossier, plutôt que copie systématique de données techniques sensibles. Le CRM doit aider les équipes à se coordonner, pas devenir le dépôt de tous les événements de sécurité.
Une matrice de décision pour départager deux CRM
Attribuez une note de 0 à 2 à chaque candidat : 0 si le besoin n’est pas couvert, 1 s’il exige un contournement acceptable, 2 s’il est couvert dans la configuration envisagée. Écartez d’abord toute solution qui ne satisfait pas une exigence de sécurité obligatoire, même si son total est élevé.
| Critère à tester | Preuve attendue |
|---|---|
| Accès et traçabilité | Démonstration des rôles, du MFA et des journaux sur les actions importantes |
| Vente cyber | Création d’une opportunité avec plusieurs contacts et une étape de POC |
| Renouvellement | Enregistrement d’une échéance et déclenchement d’une tâche de relance |
| Données et continuité | Conditions d’hébergement, sauvegarde, restauration et export documentées |
| Intégrations et exploitation | Test d’un échange utile et identification de la personne qui l’administrera |
Faites participer le commerce, la personne responsable de la sécurité, l’informatique et le juridique à l’évaluation. Comparez ensuite le coût complet : licences, mise en place, connexions, administration et éventuelle migration. Un CRM moins cher à l’achat peut mobiliser davantage de temps si ses limites imposent des traitements manuels.
Questions fréquentes sur les CRM pour la cybersécurité
Faut-il un CRM spécialisé dans la cybersécurité ?
Pas nécessairement. Un CRM généraliste peut convenir s’il permet de représenter vos étapes de vente, vos contrats et vos règles d’accès. La spécialisation doit se juger sur les usages réellement couverts et les garanties obtenues, pas sur l’étiquette du produit.
Comment éviter que la centralisation crée un risque supplémentaire ?
Limitez les données enregistrées, séparez les documents techniques sensibles, appliquez les droits minimaux et contrôlez les exports. Ajoutez des sauvegardes, une procédure de révocation et une revue des intégrations : la sécurité dépend autant de la configuration que du fournisseur.
Quels indicateurs suivre après le déploiement ?
Commencez par la part des opportunités avec une prochaine action, le délai passé à chaque étape, le nombre de POC aboutissant à une proposition et la part des contrats renouvelés. Complétez ces mesures par le nombre de comptes et d’intégrations actifs afin de garder une vue sur les accès au CRM.
- CRM pour entreprises de cybersécurité : comparatif et critères de choix - 19 novembre 2026
- Prix Markeonbiz.fr : aucun tarif officiel confirmé, comment estimer le budget d’un outil marketing - 18 novembre 2026
- Cybersécurité à Avignon : formations et prestataires à comparer - 17 novembre 2026
Articles qui pourraient vous intéresser :
 Cette personne n’est pas disponible sur messenger : que faire et pourquoi
 Développement API : 6 étapes clés et choix technologiques pour une architecture évolutive
 Gratuit, open source ou cloud : quelle alternative à Excel selon vos fichiers ?
 Courrier par intelligence artificielle : rédigez plus vite tout en gardant un ton personnel