IA et cybersécurité : usages, risques et choix des outils
Publié par : Éloïse Carpentier-Maugis — Rédactrice spécialisée en tech
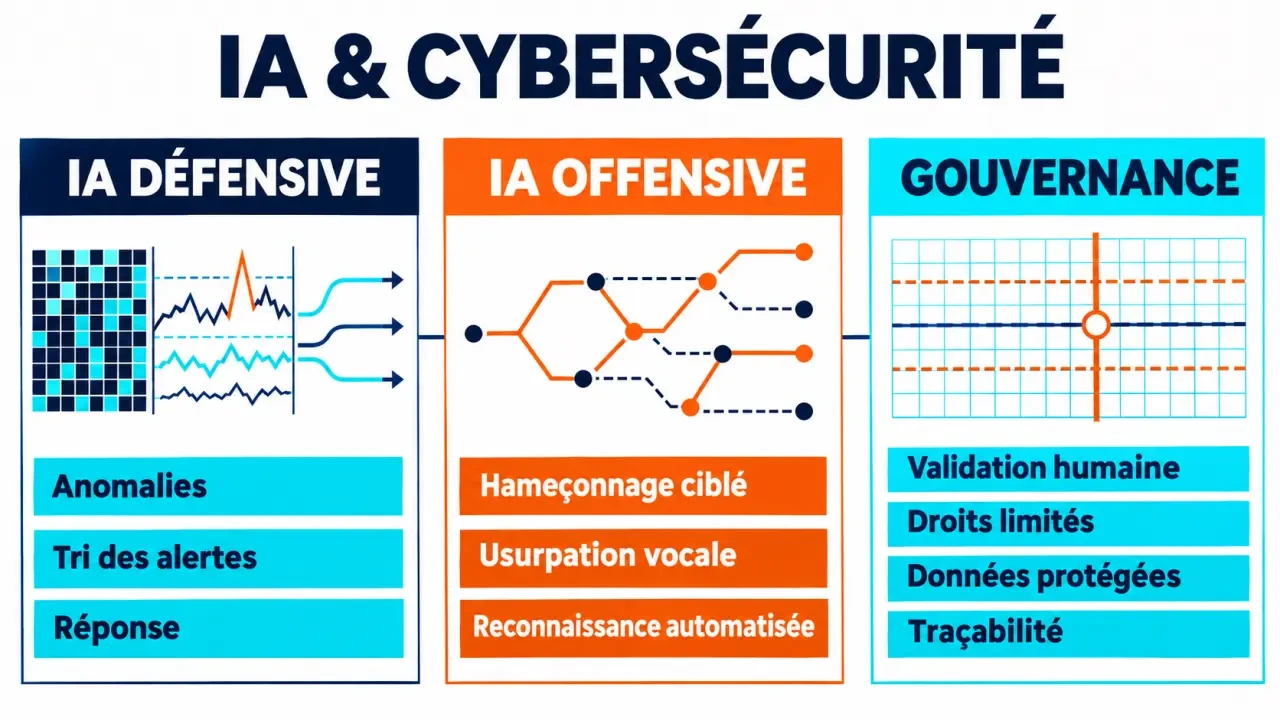
L’IA en cybersécurité désigne l’usage de techniques d’apprentissage automatique pour repérer des comportements suspects, classer les alertes et accélérer certaines réponses. Les attaquants s’en servent aussi pour personnaliser leurs messages et automatiser leurs opérations, et les modèles eux-mêmes doivent être protégés.
Pour une entreprise, l’enjeu est concret : réduire le temps passé sur les alertes sans confier aveuglément les décisions sensibles à un outil.
Qu’est-ce que l’IA en cybersécurité et comment protège-t-elle les systèmes ?
Un logiciel de sécurité classique peut appliquer une règle connue : bloquer une adresse identifiée comme malveillante, par exemple. Un système fondé sur l’apprentissage automatique cherche aussi des régularités dans les données qu’il reçoit. Il peut signaler une activité qui s’écarte des habitudes observées, même si aucune règle précise ne décrit cette activité.
Le traitement du langage permet, lui, d’examiner le contenu et le contexte de messages. Les modèles de langage peuvent produire un résumé d’incident ou aider un analyste à interroger des journaux. Leur réponse reste une proposition : elle peut contenir des erreurs ou manquer d’éléments essentiels.
Une anomalie n’est pas nécessairement une attaque. Une connexion depuis un pays inhabituel peut correspondre à un déplacement professionnel. À l’inverse, un compte volé peut être utilisé d’une manière qui ressemble aux habitudes de son propriétaire.
Les principaux usages pour défendre une entreprise
Repérer les messages frauduleux
Un outil de protection de la messagerie peut examiner l’expéditeur, les liens, les pièces jointes et le texte d’un courriel. Il peut notamment relever un domaine proche de celui d’un fournisseur ou une demande de paiement inhabituelle.
Exemple : un message demande au service comptable de modifier les coordonnées bancaires d’un prestataire. Le nom affiché paraît familier, mais l’adresse d’envoi diffère légèrement. L’outil peut placer le message en quarantaine ; le service comptable confirme ensuite la demande par un canal déjà connu.
Détecter les comportements suspects
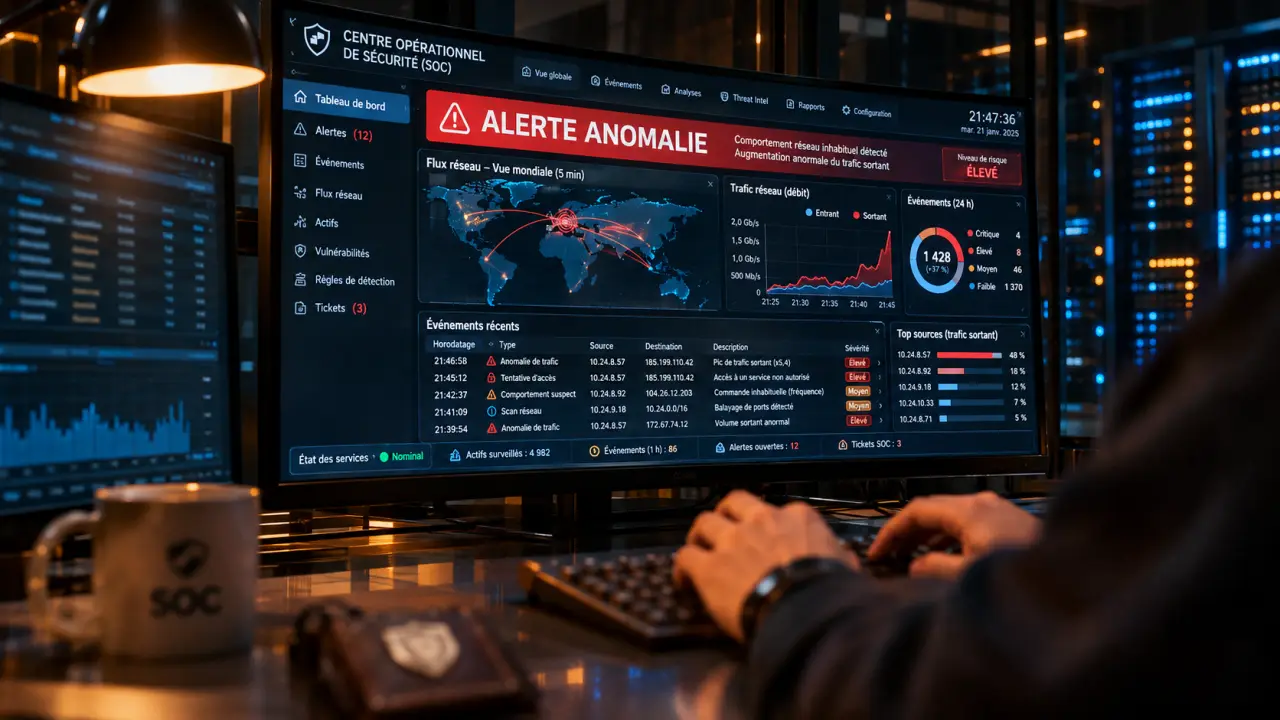
Sur les postes, les comptes et le réseau, l’analyse comportementale cherche des signaux inhabituels : téléchargements massifs, connexions répétées ou utilisation anormale de droits. Le rapprochement de plusieurs signaux aide à distinguer une activité isolée d’un incident qui mérite une enquête.
Ces analyses peuvent aussi attirer l’attention sur une attaque encore inconnue. Elles ne garantissent toutefois pas sa détection : un comportement nouveau peut passer inaperçu, ou une activité légitime déclencher une alerte.
Trier les alertes et préparer la réponse
Les équipes reçoivent souvent davantage de notifications qu’elles ne peuvent en examiner immédiatement. Un outil peut regrouper les événements liés à un même poste, ajouter des informations de contexte et proposer un ordre de priorité. Un résumé aide ensuite l’analyste à comprendre ce qui s’est produit sans lire chaque ligne de journal dès le départ.
Pour les scénarios bien définis, un dispositif d’automatisation peut lancer une recherche complémentaire, mettre un message en quarantaine ou isoler un poste. Les actions qui perturbent fortement l’activité, comme la désactivation d’un compte essentiel, gagnent à rester soumises à une validation humaine.
Hiérarchiser les vulnérabilités
Toutes les failles détectées ne présentent pas la même urgence pour votre organisation. Leur classement peut tenir compte de la criticité du système, de son exposition et de la possibilité qu’une faille soit exploitée. Une vulnérabilité sur un service accessible depuis Internet et indispensable à l’activité mérite généralement plus d’attention qu’une faille comparable sur un poste isolé.
Le classement ne remplace pas la correction. Il aide à décider quel correctif installer en premier et à documenter les mesures temporaires lorsque la mise à jour ne peut pas être immédiate.
Quel outil choisir selon le problème ?
Les grandes familles d’outils se distinguent par les données qu’elles observent et les actions qu’elles permettent ; certaines fonctions se recoupent.
| Famille | Rôle principal | Critère de choix utile |
|---|---|---|
| Protection de messagerie | Filtrer les courriels et les liens suspects | Facilité à traiter les faux blocages et à signaler un message |
| EDR | Surveiller les postes et serveurs, puis aider à répondre | Couverture des appareils et possibilité d’isoler un poste |
| NDR | Analyser les échanges sur le réseau | Visibilité sur les zones réseau réellement surveillées |
| SIEM | Centraliser et rapprocher les journaux de plusieurs systèmes | Sources compatibles, qualité des journaux et capacité d’analyse |
| SOAR | Coordonner des actions de réponse à partir de scénarios | Contrôle des autorisations et validation avant les actions sensibles |
| UEBA | Repérer des écarts dans les activités des comptes et équipements | Données disponibles et traitement des alertes liées aux usages légitimes |
Une petite structure dont le risque principal passe par les courriels et les postes peut commencer par renforcer ces deux points. Un SIEM ou une automatisation avancée prend davantage de sens lorsqu’une équipe ou un prestataire dispose du temps et des compétences nécessaires pour exploiter les données produites.
Comment les attaquants exploitent-ils ces outils ?
Les mêmes capacités de traitement et de génération peuvent servir à préparer des attaques. Un escroc peut adapter un message à une fonction précise, produire plusieurs variantes convaincantes ou imiter le ton d’un échange professionnel. Les fautes d’orthographe ne suffisent donc plus à reconnaître un courriel frauduleux.
Des contenus audio ou vidéo imitant une personne peuvent aussi soutenir une usurpation d’identité. Une voix qui ressemble à celle d’un dirigeant ne prouve pas qu’un ordre de virement est authentique. Une procédure de confirmation indépendante, fondée sur un numéro déjà enregistré et non sur celui communiqué dans le message, réduit ce risque.
Les attaquants peuvent également accélérer certaines étapes de reconnaissance ou modifier leurs méthodes pour échapper aux contrôles. Cela ne rend pas les protections habituelles inutiles : l’authentification multifacteur, les mises à jour, les sauvegardes et la limitation des droits restent des mesures essentielles.
Limites, biais et vulnérabilités : protéger les modèles et leurs données
Un assistant relié aux documents internes ou aux outils de sécurité ouvre une autre surface d’attaque. Sa protection dépend à la fois de ses accès, des données qu’il reçoit et des actions qu’il peut exécuter.
- Instructions malveillantes cachées : un document ou un message peut contenir une consigne destinée à détourner l’assistant.
- Fuite de données : des informations sensibles peuvent être exposées si elles sont transmises à un service non adapté ou si l’assistant peut consulter des documents trop largement. Limitez ses accès aux données nécessaires et encadrez leur transmission.
- Réponses erronées : un modèle peut inventer une explication, une commande ou une référence. Pour une décision de sécurité, confrontez sa réponse aux événements et aux documents accessibles.
- Altération des données : des données d’entraînement ou des documents de référence modifiés peuvent fausser les résultats. Contrôlez leur provenance, leurs droits d’accès et leurs modifications.
- Biais des données : un modèle reflète les données sur lesquelles il a appris. Si elles décrivent surtout certains environnements ou certaines habitudes de travail, il peut multiplier les fausses alertes sur d’autres usages légitimes ou laisser passer des attaques peu représentées. Comparez régulièrement ses résultats à la réalité de votre activité.
- Actions excessives : un assistant capable d’agir sur des comptes ou des systèmes doit disposer de droits limités. Prévoyez une approbation pour les opérations à fort impact et conservez une trace des actions.
La recherche dans des documents internes peut fournir au modèle des éléments utiles pour répondre. Elle n’assure pas pour autant que les documents sont exacts, à jour ou exempts de consignes malveillantes.
Déployer une solution sans multiplier les risques
- Choisissez un problème précis. Par exemple, réduire le temps consacré aux messages suspects ou mieux identifier les postes compromis. Désignez une personne responsable du résultat.
- Préparez les données. Identifiez les journaux disponibles, leur qualité et les informations sensibles qu’ils contiennent. Sans données pertinentes, les résultats seront difficiles à exploiter.
- Définissez les droits et les limites. Décidez qui peut consulter les résultats, quelles données peuvent quitter l’entreprise et quelles actions exigent une approbation.
- Commencez par un périmètre restreint. Testez les propositions de l’outil sans blocage automatique sur les actions sensibles. Comparez ses alertes aux incidents et aux erreurs constatés par l’équipe.
- Mesurez les effets. Suivez notamment le temps de traitement, le nombre d’alertes utiles et celui des faux positifs. Un outil qui produit davantage d’alertes n’améliore pas nécessairement la sécurité.
- Prévoyez le retour arrière. Documentez la désactivation d’une règle, la levée d’une quarantaine et la reprise d’un compte ou d’un poste isolé. Réévaluez régulièrement les scénarios automatisés.
Le coût ne se limite pas à l’abonnement : l’intégration, les journaux, le paramétrage et le temps d’analyse mobilisent aussi des ressources. Un test ciblé permet de comparer ces efforts au gain réel avant d’étendre le dispositif.
Faut-il remplacer les outils de sécurité existants ?
Pas nécessairement. Une fonction d’analyse avancée peut compléter une protection de messagerie, un dispositif de surveillance des postes ou une équipe déjà en place. Elle ne corrige pas à elle seule des comptes trop privilégiés, des sauvegardes inutilisables ou des correctifs absents.
Le meilleur point de départ est une tâche répétitive ou un risque bien identifié, avec des données accessibles et un responsable capable d’évaluer les résultats. Automatisez progressivement ce qui fonctionne ; gardez une décision humaine lorsque les conséquences d’une erreur sont importantes.
- IA et cybersécurité : usages, risques et choix des outils - 14 novembre 2026
- École de cybersécurité à Rennes : formations et critères de choix - 13 novembre 2026
- Solutions de cybersécurité : lesquelles choisir pour votre entreprise ? - 12 novembre 2026
Articles qui pourraient vous intéresser :
 Cette personne n’est pas disponible sur messenger : que faire et pourquoi
 Chimera : Logiciel de réparation, lunettes haute technologie ou album culte ?
 Développement API : 6 étapes clés et choix technologiques pour une architecture évolutive
 Gratuit, open source ou cloud : quelle alternative à Excel selon vos fichiers ?