OIV et cybersécurité : définition, obligations et protection des SIIV
Publié par : Éloïse Carpentier-Maugis — Rédactrice spécialisée en tech
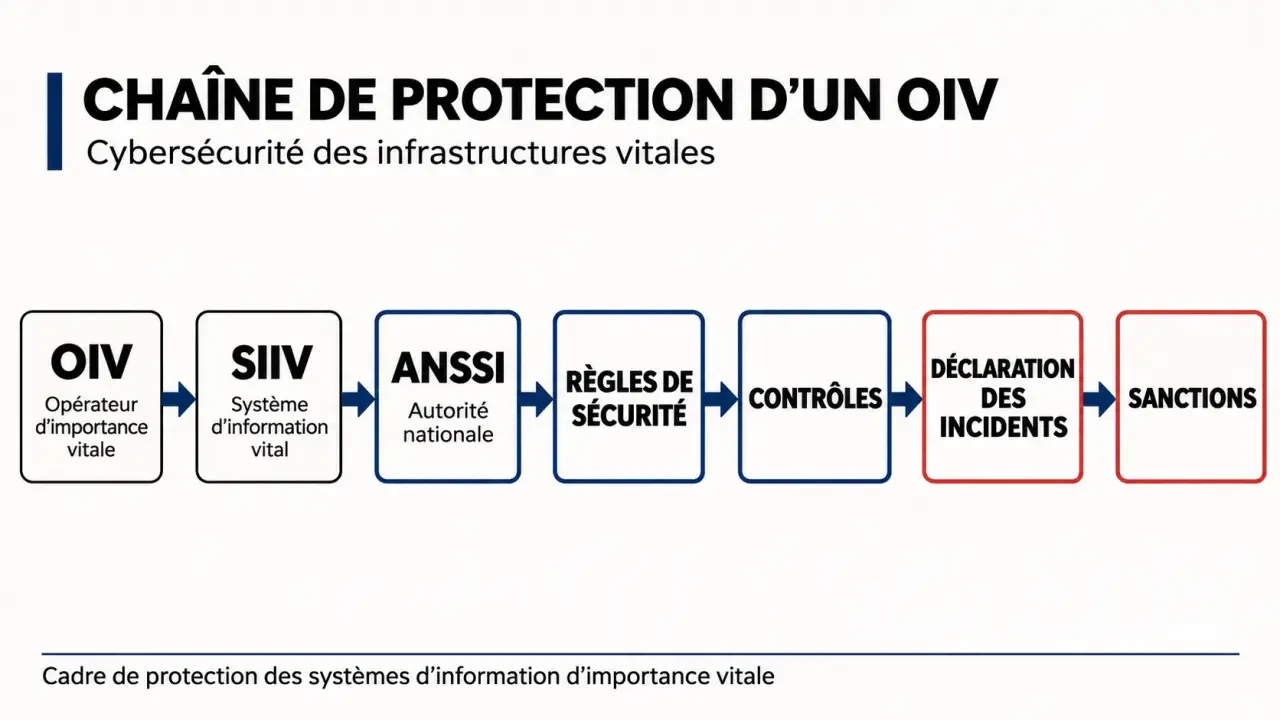
Un opérateur d’importance vitale (OIV) est une organisation désignée par l’État parce qu’elle exerce une activité indispensable au pays. En cybersécurité, ce statut implique notamment d’identifier ses systèmes d’information d’importance vitale, ou SIIV, de les déclarer et de leur appliquer des règles de sécurité spécifiques. L’ANSSI intervient dans l’accompagnement et le contrôle du dispositif.
La loi de programmation militaire de 2013 a renforcé ce cadre. Il ne suffit pas de protéger les données sensibles : l’enjeu est aussi de maintenir une activité vitale lorsqu’un système informatique est compromis ou indisponible.
Qu’est-ce qu’un OIV et qui décide de sa désignation ?
Un OIV peut être une organisation publique ou privée dont l’activité est nécessaire au fonctionnement de la nation. Une interruption ou une dégradation majeure de cette activité pourrait avoir des conséquences graves pour la population, la sécurité ou la continuité de services essentiels.
Testez vos connaissances sur les OIV et la cybersécurité
Répondez aux six questions, puis validez pour consulter votre score et les corrections.
Corrections et rappels
L’État désigne les opérateurs concernés. Une entreprise ne devient donc pas OIV simplement parce qu’elle travaille dans un secteur sensible. À l’inverse, sa taille ne suffit pas à exclure une désignation : c’est le rôle de son activité qui compte.
Les activités d’importance vitale sont réparties en 12 secteurs. Ils couvrent notamment l’énergie, les transports, la santé, l’alimentation et les communications. La liste des opérateurs n’est pas publique, afin de ne pas faciliter l’identification de cibles critiques.
Quel est le rôle de l’ANSSI ?
L’Agence nationale de la sécurité des systèmes d’information est l’autorité française compétente en matière de cybersécurité. Dans le dispositif OIV, elle accompagne l’application des règles, reçoit les déclarations prévues et participe au contrôle de leur respect. Elle contribue aussi à la réponse aux incidents affectant les systèmes concernés.
SIIV : quel périmètre faut-il protéger ?
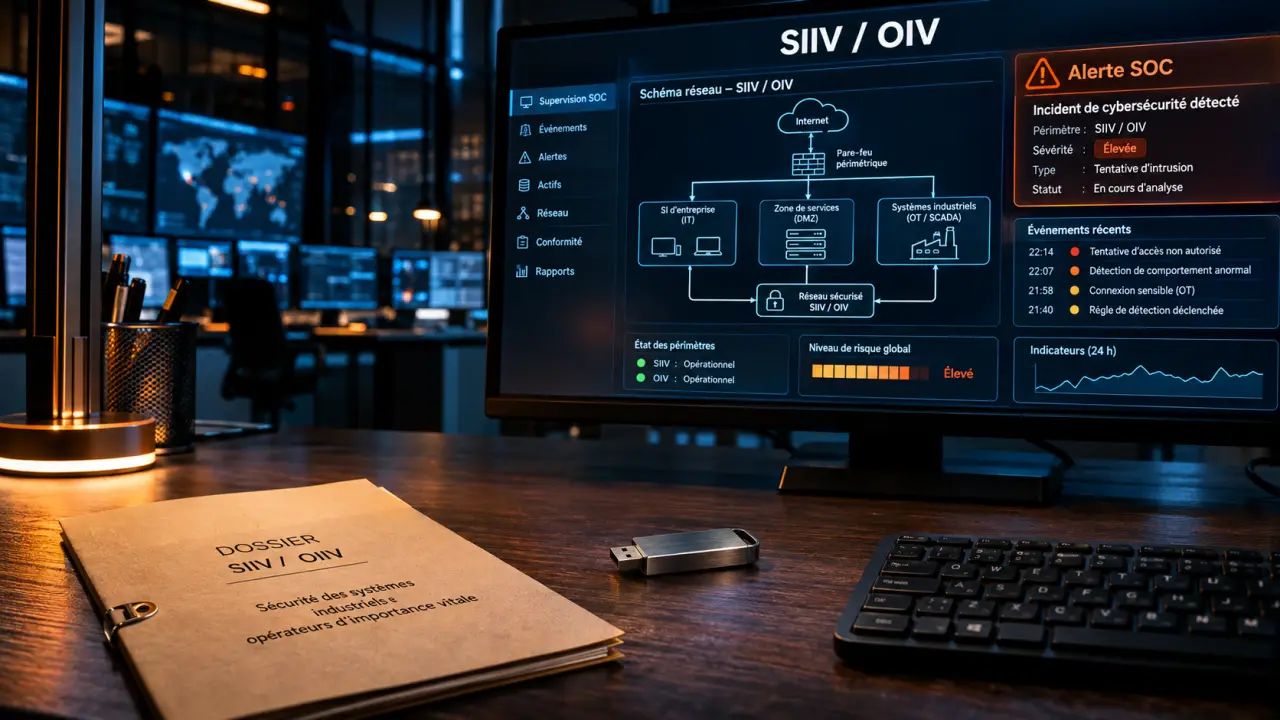
Un système d’information d’importance vitale est un système nécessaire à l’activité vitale de l’opérateur. Sa compromission ou son arrêt peut affecter cette activité. Il peut s’agir d’un environnement de supervision, d’un système de commande industrielle ou d’un ensemble de serveurs et de réseaux qui soutient une fonction critique.
Le périmètre ne se limite pas forcément à une machine visible. Il faut considérer les composants nécessaires au fonctionnement du service : postes d’administration, équipements réseau, services d’authentification et connexions indispensables. Une cartographie fait apparaître ces dépendances et les échanges avec l’extérieur.
En revanche, le statut d’OIV ne transforme pas automatiquement tout le système informatique de l’organisation en SIIV. Un outil bureautique sans rôle dans l’activité vitale n’appartient pas nécessairement au périmètre. L’analyse doit porter sur la fonction réellement rendue et sur les conséquences de sa perte.
Un exemple pour délimiter le périmètre
Prenons un opérateur fictif qui supervise à distance une installation essentielle. La console de supervision, le serveur qui collecte les données et le réseau qui les relie peuvent participer à la fonction vitale. Le service qui authentifie les administrateurs peut lui aussi être une dépendance critique.
Cette analyse permet de repérer un risque parfois oublié : une connexion de maintenance vers un prestataire peut servir de chemin d’accès au système critique. Elle doit donc apparaître dans la cartographie et faire l’objet de contrôles adaptés.
Quelles obligations de cybersécurité pour un OIV ?
Le dispositif issu de la LPM repose sur 20 règles de sécurité, déclinées dans des textes propres aux secteurs concernés. Leur application dépend du périmètre et des dispositions applicables à l’opérateur.
| Chantier | Action concrète | Résultat recherché |
|---|---|---|
| Périmètre | Identifier, cartographier et déclarer les SIIV. | Savoir quels systèmes et quelles dépendances protéger. |
| Gouvernance | Formaliser une politique de sécurité et attribuer les responsabilités. | Définir qui décide, applique et contrôle les mesures. |
| Homologation | Évaluer les risques et faire accepter les risques résiduels par l’autorité compétente chez l’opérateur. | Autoriser l’exploitation avec une décision documentée. |
| Protection | Gérer les accès, corriger les vulnérabilités et maîtriser les changements. | Réduire les possibilités d’intrusion et d’erreur. |
| Surveillance | Détecter les événements suspects et déclarer les incidents concernés. | Réagir avant qu’un incident ne perturbe durablement l’activité. |
| Continuité | Préparer et exercer la gestion de crise et la reprise. | Maintenir ou rétablir la fonction vitale. |
Formaliser la sécurité et homologuer les systèmes
La politique de sécurité des systèmes d’information, ou PSSI, fixe les principes et les responsabilités de l’organisation. Elle sert de cadre aux procédures concrètes : attribution des comptes, administration, maintenance, surveillance et réaction aux incidents.
L’homologation ne se résume pas à installer des outils. Elle consiste à examiner les risques, les mesures mises en place et les risques qui subsistent. Une autorité désignée au sein de l’organisation prend ensuite une décision formalisée sur l’exploitation du système. Un changement important du SIIV doit conduire à réexaminer cette décision.
Détecter, déclarer et préparer la crise
Un centre opérationnel de sécurité, ou SOC, peut analyser les événements remontés par les équipements et les sondes de détection. L’objectif est de distinguer une activité normale d’un accès suspect, puis de déclencher une réponse. Pour certaines prestations encadrées, le recours à des prestataires qualifiés par l’ANSSI peut être requis.
La déclaration des incidents concernés à l’ANSSI fait partie du dispositif. En interne, préparez aussi une chaîne d’alerte : qui décide d’isoler un équipement, qui prend contact avec les équipes métier et qui autorise la reprise ? Un exercice permet de tester ces décisions avant une attaque réelle.
Quelles mesures techniques privilégier sur un SIIV ?
Le choix des outils doit tenir compte des règles sectorielles et des contraintes du système, notamment lorsqu’un arrêt ou une mise à jour peut perturber une installation industrielle.
- Authentification forte : exigez plusieurs facteurs pour les accès sensibles, en particulier l’administration et la maintenance à distance. Supprimez les comptes devenus inutiles et limitez les droits au travail à réaliser.
- Cloisonnement : séparez le SIIV des autres réseaux et filtrez les échanges nécessaires. Une intrusion sur un poste bureautique doit rencontrer des barrières avant d’atteindre la supervision.
- Chiffrement : protégez les données sensibles stockées ou transmises lorsque leur divulgation représente un risque. Protégez aussi les clés : un chiffrement perd son intérêt si un attaquant peut les récupérer.
- Vulnérabilités et correctifs : inventoriez les composants, suivez leurs failles et organisez les mises à jour. Lorsqu’un correctif ne peut pas être posé immédiatement, réduisez l’exposition par des mesures compensatoires, puis planifiez son installation.
- Journaux et détection : conservez les traces utiles et surveillez les accès, les changements de configuration et les comportements inhabituels. Une alerte doit avoir un responsable et une procédure de traitement.
- Reprise : protégez les sauvegardes et testez leur restauration. Une sauvegarde disponible ne prouve pas à elle seule que le service critique peut être remis en route.
Pour choisir l’ordre des travaux, commencez par les accès capables de modifier ou d’arrêter la fonction vitale. Traitez ensuite les dépendances communes, comme l’authentification et les réseaux d’administration. Cette approche relie chaque mesure à un effet métier : empêcher un arrêt, limiter sa propagation ou accélérer la reprise.
OIV, OSE, NIS 2 : quelles différences ?
Ces termes désignent des cadres et des catégories distincts. Ils peuvent concerner une même organisation, mais ne sont pas interchangeables.
| Terme | Ce qu’il désigne | Repère utile |
|---|---|---|
| OIV | Opérateur d’importance vitale dans le dispositif français. | La désignation porte sur une organisation liée à une activité vitale. |
| SIIV | Système d’information d’importance vitale. | C’est le périmètre technique critique à identifier et à protéger. |
| OSE | Opérateur de services essentiels, notion issue de la première directive NIS. | Le cadre européen vise la sécurité de services essentiels. |
| EE et EI | Entité essentielle et entité importante, catégories de NIS 2. | NIS 2 élargit le champ des organisations concernées. |
La désignation comme OIV ne doit donc pas être confondue avec une qualification au titre de NIS 2. Pour organiser sa conformité, une entreprise doit distinguer les obligations attachées à son statut français, celles liées à son activité et le périmètre des systèmes concernés par chaque cadre. Les mesures communes peuvent être mutualisées, sans supposer que les exigences sont identiques.
Sous-traitants, contrôles et non-conformité : quelles conséquences ?
Un prestataire qui administre un équipement, héberge un service ou intervient en maintenance peut avoir un accès direct ou indirect à un SIIV. L’opérateur doit intégrer cette dépendance à son analyse : identité des intervenants, droits accordés, conditions de connexion, traçabilité et retrait des accès en fin de mission.
Le contrat doit traduire les exigences applicables en actions vérifiables : signalement d’un incident, protection des accès, responsabilités de chaque partie et modalités de contrôle. Confier une intervention à un tiers ne dispense pas l’opérateur de piloter la sécurité de son périmètre.
Le respect des obligations peut faire l’objet de contrôles. Un manquement peut conduire à une mise en demeure et à des sanctions financières.
Par où commencer si vous travaillez sur un SIIV ?
- Réunissez les métiers et les équipes techniques. Décrivez l’activité vitale, les conséquences d’un arrêt et les systèmes qui la rendent possible.
- Dessinez les dépendances. Ajoutez les flux, les accès d’administration, les outils de maintenance et les prestataires à la cartographie.
- Rapprochez le périmètre des règles applicables. Associez à chaque exigence un responsable, une mesure et une preuve de son application.
- Traitez les accès et les failles prioritaires. Protégez d’abord les chemins qui permettent de prendre le contrôle de la fonction critique.
- Testez la réponse. Simulez un incident, exercez la chaîne de décision et restaurez une sauvegarde dans des conditions maîtrisées.
- OIV et cybersécurité : définition, obligations et protection des SIIV - 11 novembre 2026
- Infogérance cybersécurité : services, garanties et critères de choix - 10 novembre 2026
- Réseaux sociaux : construire une stratégie de lancement efficace - 9 novembre 2026
Articles qui pourraient vous intéresser :
 Convergence montpellier : le guide complet pour profiter du salon tech
 Cristolink : comprendre, utiliser et optimiser cette solution au quotidien
 Créer un logiciel : 5 étapes indispensables pour réussir son projet sans s’éparpiller
 MVP, API et sécurité : optimiser le développement d’une application métier sans dérive projet