Solutions de cybersécurité : lesquelles choisir pour votre entreprise ?
Publié par : Éloïse Carpentier-Maugis — Rédactrice spécialisée en tech
Les solutions de cybersécurité regroupent les outils et les services qui protègent vos comptes, vos appareils, vos applications et vos données. Pour la plupart des entreprises, les premières briques sont l’authentification multifacteur, les mises à jour, les sauvegardes et la protection des postes. Un site marchand, une usine ou une organisation dotée de plusieurs environnements cloud auront ensuite besoin de défenses adaptées à leurs usages.
Le bon choix ne consiste pas à acheter le plus d’outils possible. Il consiste à couvrir vos risques prioritaires, à désigner qui traite les alertes et à prévoir comment reprendre l’activité après un incident.
Que protège une solution de cybersécurité ?
Une solution de cybersécurité peut empêcher un accès non autorisé, détecter une activité suspecte, limiter les dégâts ou aider à restaurer un service. Il peut s’agir d’un logiciel, d’un équipement, d’une prestation humaine ou d’une combinaison des trois.
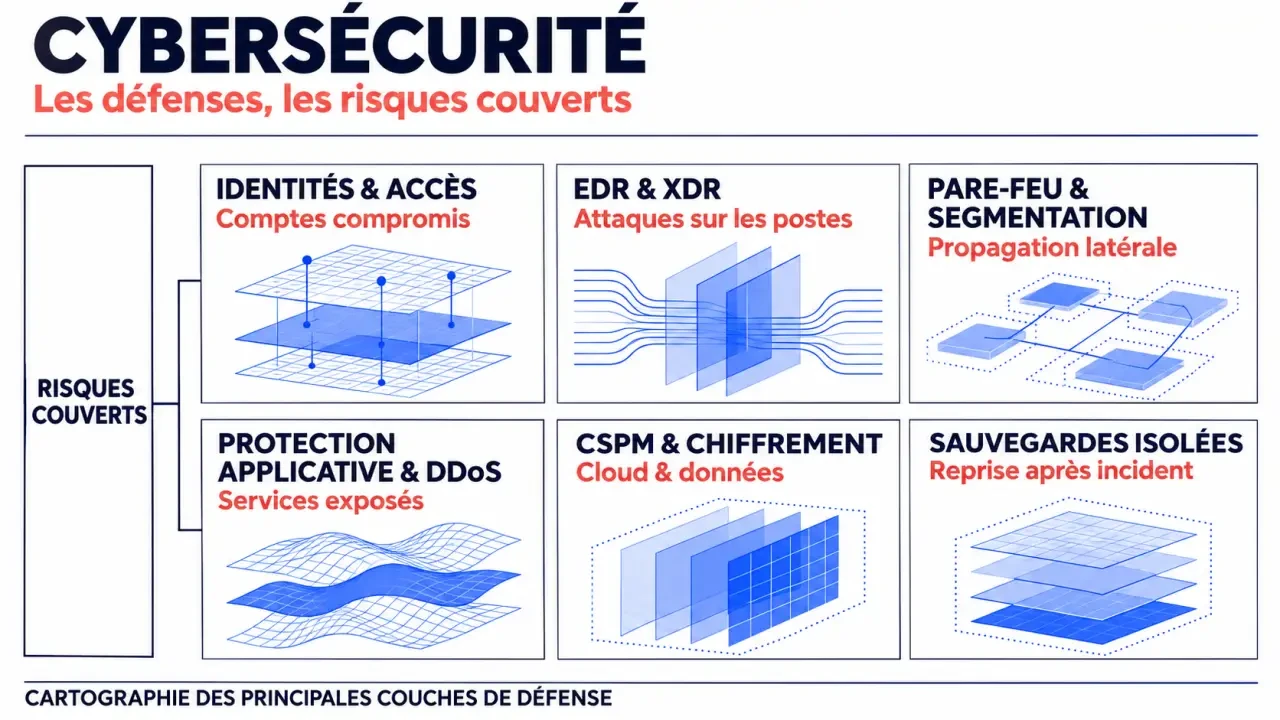
Son périmètre varie : un pare-feu contrôle des flux réseau, tandis qu’un service de surveillance analyse des alertes issues de plusieurs outils. Aucun ne protège seul toute l’entreprise. Un compte compromis peut par exemple donner accès à une application légitime sans déclencher le blocage d’un pare-feu.
Les protections couvrent les équipements sur site, les services cloud et les environnements hybrides. Elles répondent à des risques concrets : vol d’identifiants, rançongiciel, fuite de données, interruption d’un site ou propagation d’une attaque entre machines.
Quelles solutions de cybersécurité pour quels risques ?
| Besoin | Solution | Point de vigilance |
|---|---|---|
| Protéger les comptes | Authentification multifacteur et gestion des droits | Les comptes privilégiés et les accès externes doivent aussi être couverts. |
| Détecter une attaque sur un poste | Antivirus et EDR | Une alerte doit être examinée et suivie d’une action. |
| Filtrer les flux réseau | Pare-feu et segmentation | Des règles trop larges laissent passer des connexions inutiles. |
| Protéger un site ou une API | Pare-feu applicatif, contrôle des bots et protection DDoS | Ces outils ne corrigent pas les erreurs dans le code. |
| Reprendre après une perte de données | Sauvegardes isolées et tests de restauration | Une sauvegarde inaccessible ou corrompue ne permet pas la reprise. |
| Repérer des faiblesses | Scan de vulnérabilités et test d’intrusion | Un résultat ponctuel ne remplace pas les corrections et leur suivi. |
Identités et accès : fermer la porte aux comptes compromis
L’authentification multifacteur, ou MFA, ajoute une preuve à la connexion en plus du mot de passe. Une clé de sécurité résistante à l’hameçonnage offre une meilleure protection contre le vol de codes qu’un simple code saisi sur une fausse page.
Associez-la à des droits limités aux besoins de chaque personne. Retirez les accès lors des départs et séparez les comptes d’administration des comptes utilisés au quotidien. Ces mesures réduisent les possibilités d’un attaquant qui réussit à prendre le contrôle d’un compte.
Postes et serveurs : détecter et contenir
Un antivirus recherche des programmes malveillants. Un EDR, pour Endpoint Detection and Response, surveille aussi l’activité des postes et serveurs afin d’aider à repérer une attaque et à y répondre. Il peut, par exemple, permettre d’isoler un poste suspect du réseau.
Le XDR, ou détection et réponse étendues, rapproche des événements provenant de plusieurs sources, comme les terminaux, la messagerie et les services cloud. Il facilite l’analyse d’une attaque qui traverse plusieurs environnements, à condition que les sources utiles soient effectivement connectées.
Réseau et accès distants : limiter la propagation
Le pare-feu autorise ou bloque des connexions selon des règles. La segmentation sépare les parties du réseau ; la microsegmentation applique cette logique plus finement, jusqu’à certains services ou charges de travail. L’objectif est notamment de freiner les déplacements d’un attaquant après une première intrusion.
L’approche Zero Trust complète ces contrôles : elle consiste à ne pas accorder automatiquement sa confiance à une connexion parce qu’elle vient du réseau interne. L’identité, les droits et le contexte d’accès restent importants, y compris pour les collaborateurs à distance.
Sites, applications et API : protéger les services exposés
Un pare-feu applicatif Web filtre certaines requêtes malveillantes adressées à un site ou à une application. La sécurité des API protège les interfaces qui permettent aux logiciels d’échanger des données : elle inclut notamment le contrôle des accès et la détection d’usages anormaux.
La protection DDoS vise à maintenir un service disponible lorsqu’il reçoit un volume excessif de requêtes. La gestion des bots distingue les usages automatisés utiles des comportements malveillants, comme les tentatives répétées de connexion. Ces défenses complètent la correction des failles : elles ne rendent pas une application vulnérable sûre à elles seules.
Cloud et données : repérer les mauvaises configurations
Dans le cloud, une ressource exposée par erreur ou un droit trop large peut ouvrir l’accès à des données sensibles. Les outils de gestion de la posture de sécurité cloud, ou CSPM, aident à détecter ces configurations. Les solutions de protection des charges de travail cloud, ou CWPP, ciblent quant à elles les environnements qui exécutent les applications.
Le chiffrement réduit les conséquences d’une exposition de données, mais il faut aussi protéger les clés et maîtriser les droits d’accès. Prévoyez des sauvegardes séparées des systèmes de production, puis testez leur restauration : disposer d’une copie ne prouve pas que le service pourra redémarrer.
Pourquoi les entreprises ont-elles besoin de solutions de cybersécurité ?
L’activité repose aujourd’hui sur la messagerie, les logiciels en ligne, les fichiers clients et les moyens de paiement. Une attaque ou une erreur de configuration peut bloquer ces services, exposer des données ou obliger à tout restaurer. Les conséquences sont multiples : arrêt de l’activité, coûts de remise en état, perte de confiance des clients et des partenaires, obligations liées à la protection des données personnelles.
La taille de l’entreprise ne la met pas à l’abri. Beaucoup d’attaques sont automatisées et visent les mots de passe faibles, les logiciels non mis à jour ou les services exposés, sans cibler une organisation en particulier. Une petite structure, souvent moins outillée, peut y être aussi exposée qu’un grand groupe.
Comment choisir les bonnes protections pour votre entreprise ?
Commencez par les conséquences que vous voulez éviter. La priorité d’un site marchand peut être la disponibilité des commandes ; celle d’un cabinet peut être la confidentialité des dossiers ; celle d’une usine peut être la continuité de production.
- Recensez les actifs critiques. Listez les comptes administrateurs, les applications indispensables, les données sensibles, les postes et les services accessibles depuis Internet.
- Classez les risques. Pour chaque actif, décrivez l’effet d’un accès frauduleux, d’une fuite ou d’un arrêt. Traitez d’abord les scénarios qui bloquent l’activité ou exposent les données les plus sensibles.
- Évaluez les protections en place. Une fonction déjà incluse dans un service peut couvrir une partie du besoin, à condition d’être activée, configurée et administrée.
- Désignez un responsable des alertes. Précisez qui reçoit l’alerte, qui décide d’isoler un appareil et qui peut intervenir en dehors des heures habituelles.
- Testez avant de généraliser. Sur un périmètre limité, mesurez les alertes inutiles, la facilité de déploiement et la capacité de l’équipe à réagir.
Pour comparer deux offres, demandez une démonstration sur un scénario précis : un poste suspect à isoler, un compte à désactiver ou une sauvegarde à restaurer. Regardez aussi les coûts complets : licences, déploiement, formation, stockage des journaux et éventuelle intervention d’un prestataire.
Une plateforme unifiée ou plusieurs outils spécialisés ?
Une plateforme unifiée rassemble plusieurs fonctions dans une même interface. Elle peut simplifier l’administration et le rapprochement des alertes. Elle n’est toutefois intéressante que si elle couvre réellement vos environnements et permet d’exporter vos données et vos journaux.
Des outils spécialisés peuvent mieux répondre à un besoin précis, comme la protection d’une application exposée. En contrepartie, il faut relier leurs alertes et maintenir leurs configurations. Comparez donc moins le nombre de fonctions affichées que la couverture réelle, les intégrations et le temps nécessaire à leur exploitation.
Quels services complètent les outils ?
Les outils produisent des informations ; quelqu’un doit les interpréter et agir. Plusieurs prestations répondent à des besoins distincts :
- Le scan de vulnérabilités recherche automatiquement certaines faiblesses connues. Il aide à dresser une liste de corrections, mais ne démontre pas toujours qu’une faille est exploitable.
- Le test d’intrusion, ou pentest, met à l’épreuve un périmètre défini en simulant des actions d’attaque autorisées. Il est utile avant une mise en production sensible ou après une modification importante.
- La surveillance managée confie à un prestataire l’analyse des alertes et, selon le contrat, certaines actions de réponse. Le périmètre, les horaires et les délais d’intervention doivent être explicités.
- La formation aide les équipes à reconnaître les tentatives d’hameçonnage et à signaler rapidement un incident. Elle complète les protections techniques sans faire reposer toute la sécurité sur les utilisateurs.
- L’accompagnement à la réponse prépare les rôles, les contacts et les décisions à prendre en cas de crise, puis peut aider à contenir l’incident et à remettre les services en route.
Une petite structure sans équipe dédiée peut privilégier des protections simples à administrer et une surveillance externalisée. Une organisation plus mature peut conserver le pilotage en interne et faire appel à des spécialistes pour les tests ou les incidents complexes.
Les solutions suffisent-elles pour la conformité ?
Non. Les outils peuvent produire des journaux, contrôler les accès et aider à documenter les mesures prises. Mais la conformité dépend aussi de l’organisation : responsabilités, procédures, conservation adaptée des informations et traitement des incidents. Un tableau de bord ne prouve pas, à lui seul, que les mesures sont appliquées.
Pour rendre vos protections utiles dans la durée, tenez un registre des actifs et des accès, suivez les corrections et conservez les résultats des tests. Après chaque changement important, mettez à jour les règles et rejouez un scénario de crise : vous saurez ainsi non seulement quels outils sont installés, mais aussi si votre équipe peut s’en servir au bon moment.
- Solutions de cybersécurité : lesquelles choisir pour votre entreprise ? - 12 novembre 2026
- OIV et cybersécurité : définition, obligations et protection des SIIV - 11 novembre 2026
- Infogérance cybersécurité : services, garanties et critères de choix - 10 novembre 2026
Articles qui pourraient vous intéresser :
 Zoom insta : comment utiliser le zoom sur instagram comme un pro
 Flammes Snapchat : règles d’or, astuces de maintien et solutions en cas de perte
 ERP pour centre de formation : automatisation, conformité Qualiopi et pilotage financier
 Logigramme en ligne : 4 critères pour choisir l’outil idéal et simplifier vos processus